




Cosa sono i microchip impiantabili e come funzionano davvero
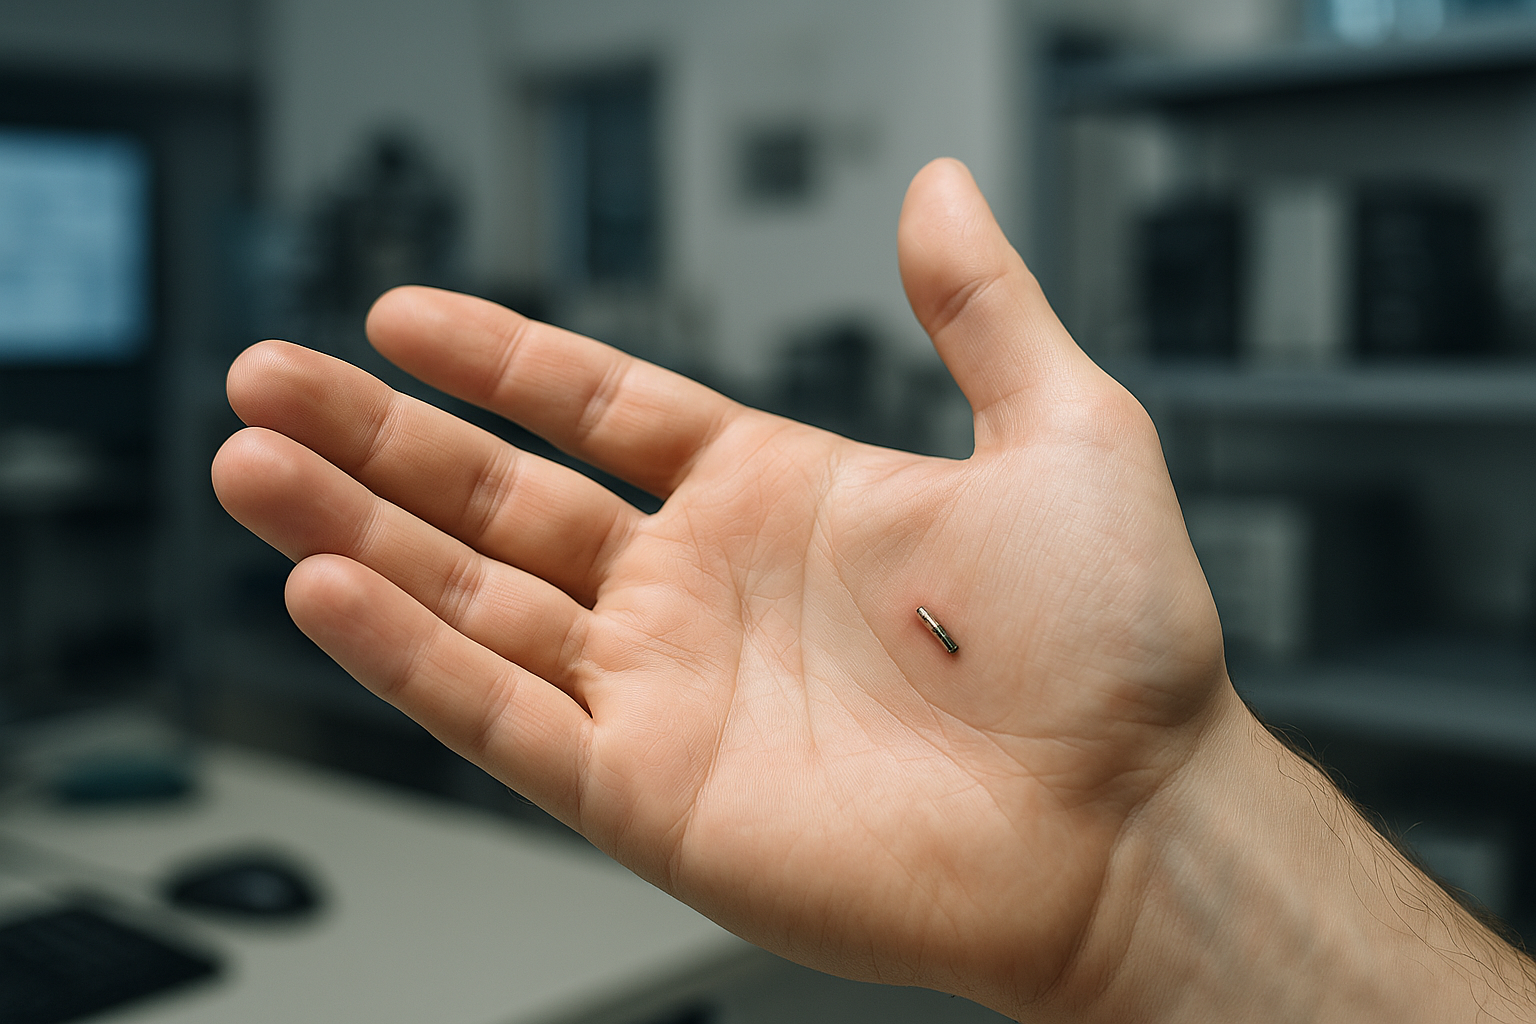
Un microchip impiantabile è un dispositivo elettronico miniaturizzato inserito sotto la pelle (di solito nella mano) che comunica a corto raggio con lettori compatibili. Nella maggior parte dei casi non “trasmette” in autonomia: funziona come una etichetta NFC/RFID passiva, cioè si attiva solo quando si avvicina a un lettore che fornisce energia e interroga il chip. Questo dettaglio è fondamentale perché ridimensiona alcune paure comuni: non è un GPS sottocutaneo e non invia una posizione continua.
Dal punto di vista pratico, il chip contiene un identificativo e, a seconda del modello e delle configurazioni, può memorizzare una piccola quantità di dati. L’interazione tipica è: avvicini la mano a un lettore, il lettore legge l’ID o un record, e un sistema a valle decide cosa farci (aprire un varco, autenticare un profilo, registrare una presenza). La parte “smart” spesso non è nel chip, ma nell’infrastruttura software che associa quell’ID a permessi e informazioni.
Applicazioni reali: accessi, identità digitale e “comodità” quotidiana
L’uso più immediato riguarda l’autenticazione: badge e chiavi possono essere sostituiti da un gesto rapido. In contesti controllati, un impianto può abilitare accessi a porte, armadietti o aree riservate, riducendo smarrimenti e prestiti indesiderati. Un’altra area è l’identità digitale: un identificativo univoco può richiamare un profilo, ma la sicurezza dipende da come il sistema gestisce permessi e verifiche aggiuntive.
Ci sono poi casi più “geek” ma concreti: automazioni domestiche (es. attivare una scena quando si avvicina la mano a un lettore), scambio di contatti, o avvio di procedure su un dispositivo personale. Il punto delicato è che la comodità cresce quando il chip diventa una chiave universale; allo stesso tempo aumentano le conseguenze di un abuso. Per questo si tende a combinare il chip con autorizzazioni a più fattori (ad esempio una conferma sul telefono) quando l’azione è sensibile.
Rischi e sicurezza: clonazione, tracciamento e attacchi all’infrastruttura
I rischi principali non sono “fantascientifici”, ma informatici e organizzativi. Se il chip espone un identificativo statico, un attaccante potrebbe tentare la clonazione: leggere l’ID e replicarlo su un supporto compatibile. La fattibilità dipende dal tipo di chip e dai meccanismi crittografici disponibili. In generale, più si sale di livello (challenge-response, chiavi segrete, rotazione degli identificativi), più si riduce il rischio, ma aumenta la complessità.
Il tema del tracciamento va separato in due piani: il chip di per sé non “chiama casa”, però può diventare un marcatore se lettori non autorizzati lo interrogano in luoghi diversi. Qui contano schermature, impostazioni, e soprattutto la progettazione: usare identificativi non correlabili e minimizzare i dati memorizzati. Spesso, il vero punto debole è l’ecosistema: database, log, pannelli di amministrazione, procedure di revoca. Un impianto sicuro collegato a un sistema mal configurato resta un problema.
Per un quadro generale su principi di sicurezza e gestione dei dati, può essere utile consultare risorse istituzionali come le linee guida del portale ENISA, che aiutano a ragionare su minacce, controlli e responsabilità.
Implicazioni etiche e sociali: consenso, pressione e disuguaglianze
L’aspetto etico non si esaurisce nel “si può fare”: riguarda il “si deve” e soprattutto il “a quali condizioni”. Il nodo centrale è il consenso informato. In teoria l’impianto è volontario; nella pratica, in ambienti di lavoro o comunità chiuse può emergere una pressione implicita: chi non accetta rischia esclusione, sospetto o svantaggi. Anche senza imposizioni formali, la dinamica sociale può trasformare una scelta personale in uno standard.
C’è poi la questione dell’asimmetria di potere: chi gestisce i lettori e i sistemi decide cosa viene registrato, per quanto tempo e con quali finalità. Se l’impianto diventa un pass per timbrare, aprire, pagare, autenticare, aumenta la superficie di controllo. Un altro tema è la disuguaglianza: chi rifiuta per ragioni mediche, religiose o semplicemente personali potrebbe essere penalizzato se non esistono alternative equivalenti (badge, app, token). Dal punto di vista della governance, la regola d’oro è semplice: alternativa non peggiorativa, revoca immediata e trasparenza totale su log e finalità.
Salute, materiali e manutenzione: cosa valutare prima di scegliere
Un impianto sottocutaneo è un atto medico o para-medico, anche quando viene presentato come “accessorio”. I rischi includono infezioni, reazioni locali e complicazioni legate alla procedura. Serve valutare materiali biocompatibili, sterilità, e competenza di chi esegue l’inserimento. Inoltre, un chip non è un gadget da aggiornare con facilità: se cambia lo standard o se l’uso previsto evolve, la “migrazione” non è banale.
Dal lato tecnologico, è utile chiedersi che cosa si sta davvero acquistando: un ID statico o un sistema con crittografia? Esiste una procedura di revoca? I dati stanno nel chip o in un database? Quanto sono dettagliati i log? In chiave pratica, la scelta più prudente tende a privilegiare minimizzazione dei dati (nel chip solo ciò che serve), permessi granulari e separazione degli ambienti (accessi fisici distinti da servizi digitali). La tecnologia può essere elegante; la responsabilità sta nel progetto.
Nel breve periodo, i microchip impiantabili resteranno una nicchia tra sperimentazione, cultura maker e alcune applicazioni controllate. La direzione interessante non è l’“uomo potenziato” da film, ma l’evoluzione dei sistemi di identità e accesso: se la società saprà imporre regole chiare su consenso, alternative e sicurezza, l’innovazione potrà rimanere uno strumento e non diventare un vincolo.
Le informazioni fornite hanno scopo informativo e non sostituiscono il parere di professionisti sanitari o legali: per decisioni su impianti e gestione dei dati personali è opportuno consultare figure qualificate.